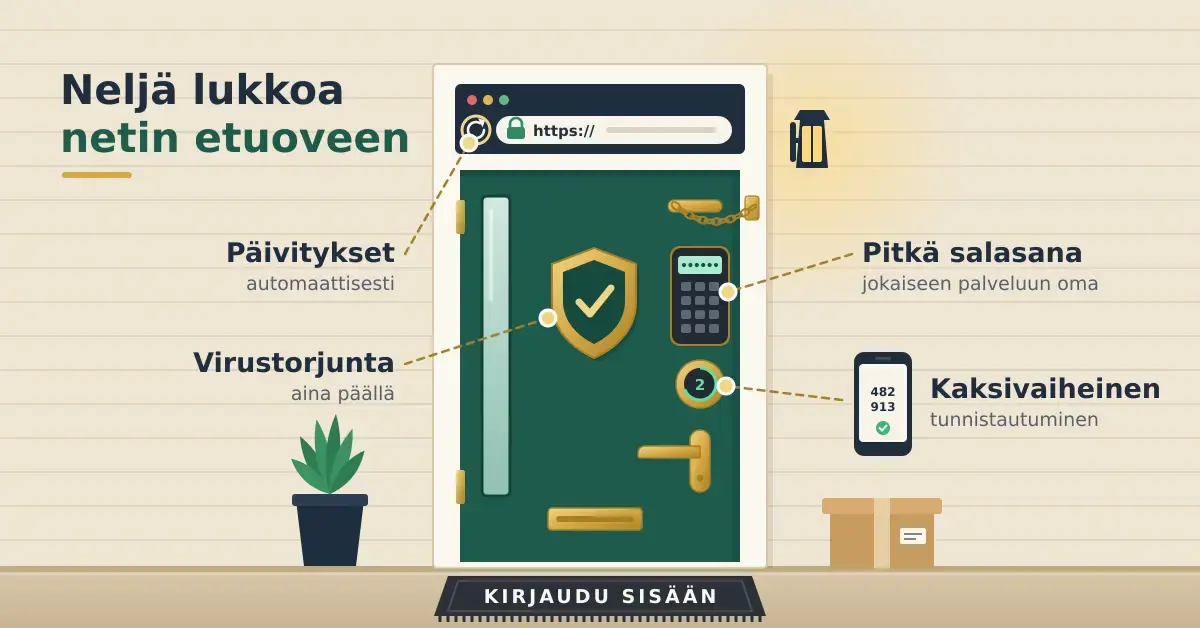
Turvallinen netin käyttö koostuu muutamasta perusasiasta, jotka kuka tahansa voi ottaa haltuun: vahvoista ja yksilöllisistä salasanoista, kaksivaiheisesta tunnistautumisesta, ajan tasalla olevista ohjelmista, maltista huijausviestien edessä sekä hyvästä virustorjunnasta. Etätyön, verkko-ostosten ja pilvipalveluiden yleistyttyä yhä suurempi osa arjesta tapahtuu verkossa, joten oman tietoturvan ja yksityisyyden vaaliminen kannattaa ottaa yhtä vakavasti kuin kodin lukitseminen. Tässä oppaassa käydään läpi konkreettiset keinot, joilla suojaat laitteesi, rahasi ja henkilötietosi – sekä yleisimmät virheet, joihin moni sortuu.
Tärkeimmät kohdat
- Yksilölliset salasanat: jokaiseen palveluun eri, pitkä salasana – mielellään salasanojen hallintaohjelmalla.
- Kaksivaiheinen tunnistautuminen: käyttöön kaikkialla, erityisesti sähköpostissa, pankissa ja somessa.
- Päivitykset ajan tasalla: käyttöjärjestelmä, selain ja ohjelmat automaattipäivityksille.
- Virustorjunta päällä: Windowsin Defender riittää usein; valitse valmistaja, jonka tietosuojaan luotat.
- Varo huijausviestejä: älä klikkaa linkkejä viesteistä äläkä luovuta koodeja tai korttitietoja.
- Turvalliset maksut: suosi verkkopankkimaksua tai mobiilimaksua ja tarkista https-yhteys.
- VPN julkisissa verkoissa: salaa yhteyden, mutta ei korvaa virustorjuntaa.
Mitä turvallinen netin käyttö tarkoittaa?
Turvallinen netin käyttö tarkoittaa sitä, että hallitset itse henkilötietojesi, laitteidesi ja rahaliikenteesi suojausta sen sijaan, että luottaisit pelkästään onneen. Käytännössä kyse on tottumuksista: päivität ohjelmat, käytät jokaisessa palvelussa eri salasanaa, tunnistat huijausviestit etkä luovuta arkaluonteisia tietoja epäilyttäville sivustoille. Yksikään yksittäinen työkalu ei tee koneesta täysin turvallista, vaan suoja rakentuu useasta päällekkäisestä kerroksesta.
Tätä kutsutaan tietoturvassa kerrostetuksi suojaukseksi: jos yksi suojakeino pettää, seuraava ehtii pysäyttää hyökkäyksen. Esimerkiksi vahva salasana suojaa tiliä, mutta jos salasana vuotaa tietomurrossa, kaksivaiheinen tunnistautuminen estää silti kirjautumisen. Samalla logiikalla toimii myös se, että pidät käyttöjärjestelmän ja selaimen ajan tasalla – moni haittaohjelma hyödyntää nimenomaan vanhentuneiden ohjelmistojen tunnettuja aukkoja.
Vahvat salasanat ja salasanojen hallinta
Vahva salasana on pitkä ja yksilöllinen. Liikenne- ja viestintävirasto Traficomin Kyberturvallisuuskeskus suosittelee mieluummin pitkää salalausetta kuin lyhyttä mutta monimutkaista merkkijonoa, koska pituus kasvattaa murtamiseen tarvittavaa aikaa huomattavasti enemmän kuin yksittäiset erikoismerkit. Käytännön nyrkkisääntö on vähintään noin 15 merkkiä, ja salalause kannattaa koota useasta toisiinsa liittymättömästä sanasta, joihin sekoitetaan numeroita ja välimerkkejä.
Miksi sama salasana joka palvelussa on riski?
Saman salasanan käyttö monessa palvelussa on riski siksi, että yksikin tietomurto vaarantaa kaikki tilit kerralla. Kun jonkin sivuston käyttäjätietokanta vuotaa, rikolliset kokeilevat samoja sähköposti–salasana-pareja automaattisesti sadoille muille palveluille – tätä kutsutaan tunnusten täyttöhyökkäykseksi (credential stuffing). Jos käytät jokaisessa palvelussa eri salasanaa, vuoto rajoittuu yhteen tiliin. Voit tarkistaa, onko sähköpostiosoitteesi ollut mukana tunnetuissa tietovuodoissa esimerkiksi Have I Been Pwned -palvelusta.
Kannattaako salasanojen hallintaohjelma?
Salasanojen hallintaohjelma kannattaa, koska kymmeniä pitkiä ja erilaisia salasanoja on mahdotonta muistaa ulkoa. Salasanojen hallintaohjelma (password manager) luo ja tallentaa vahvat salasanat salatun pääsalasanan taakse, ja täyttää ne puolestasi kirjautuessa. Tunnettuja vaihtoehtoja ovat esimerkiksi Bitwarden, 1Password ja KeePass, minkä lisäksi monet tietoturvapaketit sisältävät oman salasanaholvinsa. Älä sen sijaan tallenna salasanoja – etenkään maksukorttitietoja – pelkästään selaimen muistiin ilman erillistä pääsalasanaa tai näytön lukitusta, sillä ne voi lukea kuka tahansa laitteelle pääsevä.
Kaksivaiheinen tunnistautuminen tuo lisäsuojan
Kaksivaiheinen tunnistautuminen (2FA) lisää kirjautumiseen toisen varmistuksen salasanan rinnalle, jolloin pelkkä vuotanut salasana ei riitä tilin kaappaamiseen. Toinen vaihe voi olla tekstiviestikoodi, erillisen todennussovelluksen (kuten Google Authenticator tai Microsoft Authenticator) näyttämä kertakoodi tai fyysinen turva-avain. Kyberturvallisuuskeskus suosittelee ottamaan kaksivaiheisen tunnistautumisen käyttöön kaikissa palveluissa, joissa se on mahdollista – erityisesti sähköpostissa, pankkitunnuksissa ja sosiaalisen median tileillä.
Todennussovellus tai turva-avain on yleensä turvallisempi kuin tekstiviesti, koska tekstiviestikoodin voi kaapata niin sanotulla SIM-kortin kaappauksella. On silti hyvä muistaa, ettei 2FA korvaa omaa valppautta: jos annat kertakoodin huijaussivustolle tai hyväksyt tuntemattoman kirjautumispyynnön, suoja menettää merkityksensä.
Näin tunnistat tietojenkalastelun ja huijausviestit
Tietojenkalastelu eli phishing on yleisin tapa, jolla rikolliset nappaavat tunnuksia ja korttitietoja, ja sen tunnistaa muutamasta tutusta merkistä. Huijausviestit esiintyvät pankin, Postin, Verohallinnon, suoratoistopalvelun tai jopa viranomaisen nimissä ja yrittävät saada sinut toimimaan nopeasti. Tyypillisiä varoitusmerkkejä ovat:
- Kiire ja uhkaus: viesti vaatii toimimaan heti tai uhkaa tilin sulkemisella, maksamattomalla laskulla tai sakolla.
- Linkki kirjautumissivulle: sinua pyydetään kirjautumaan tai vahvistamaan tietoja viestin linkin kautta.
- Outo lähettäjä tai osoite: lähettäjän osoite tai linkin verkko-osoite ei vastaa oikeaa palvelua, vaikka logo näyttäisi aidolta.
- Henkilö- tai maksutietojen kysely: aito toimija ei pyydä verkkopankkitunnuksia, kertakoodeja tai kortin turvakoodia sähköpostitse tai puhelimitse.
Älä koskaan avaa epäilyttävän viestin linkkiä. Kirjaudu palveluun kirjoittamalla osoite itse selaimeen tai omasta kirjanmerkistä. Jos ehdit jo luovuttaa pankkitunnukset tai korttitiedot, ota välittömästi yhteys pankkiisi ja vaihda salasanat. Huijausviesteistä voi ilmoittaa Kyberturvallisuuskeskukselle ja rikosepäilystä poliisille.
Turvallinen maksaminen verkossa
Turvallinen verkkomaksaminen perustuu luotettaviin maksutapoihin ja korttitietojen minimointiin. Suosi maksamista pankin verkkopankkimaksulla, mobiilimaksusovelluksella tai välityspalvelulla (kuten MobilePay tai PayPal) sen sijaan, että syöttäisit kortin numeron suoraan tuntemattomalle sivustolle. Näin korttitietosi eivät leviä kymmenille kauppiaille. Jos haluat maksaa vasta tavaran saatuasi, voit monessa verkkokaupassa myös maksaa tilauksen vasta noudettaessa.
Tarkista aina, että maksusivun osoite alkaa https-etuliitteellä ja että selaimessa näkyy lukkosymboli – se kertoo yhteyden olevan salattu. Ota verkkopankissa ja kortissa käyttöön vahva tunnistautuminen, äläkä tallenna korttitietoja verkkokauppojen tileille ilman painavaa syytä. Kortin kaivaminen esiin jokaisella ostoksella on pieni vaiva verrattuna siihen, että tietoja käytettäisiin väärin. Maksukortteihin ja identiteettiin liittyvät rikokset ovat kansainvälisesti kasvava ilmiö, joten ennaltaehkäisy kannattaa.
Virustorjunta ja haittaohjelmien torjunta
Virustorjunta suojaa konetta haittaohjelmilta, kuten viruksilta, vakoiluohjelmilta ja kiristysohjelmilta, jotka voivat varastaa tietoja tai lukita tiedostot. Hyvä virustorjuntaohjelma tarkkailee konetta taustalla reaaliajassa, estää haitalliset lataukset ja tekee säännöllisiä tarkistuksia. Valitse ohjelma tunnetulta ja riippumattomissa testeissä (kuten AV-TEST ja AV-Comparatives) hyvin menestyneeltä valmistajalta – näin saat paremman takeen siitä, että ohjelma todella tekee lupaamansa eikä itse kerää tietojasi.
Tietosuoja kannattaa ottaa valinnassa huomioon, sillä virustorjuntaohjelmalla on pääsy lähes kaikkeen koneen liikenteeseen. Esimerkkinä valppauden tarpeesta on Avastin tapaus: Yhdysvaltain kuluttajaviranomainen FTC määräsi vuonna 2024 yhtiön maksamaan 16,5 miljoonan dollarin korvauksen ja kielsi sitä myymästä käyttäjien selaustietoja mainostarkoituksiin, kun tytäryhtiö Jumpshot oli myynyt tietoja sadoille kolmansille osapuolille. Avast on silti yksi tunnetuimmista valmistajista, ja sen ilmaisversio on laajasti käytetty; suomenkielistä tietoa ja esittelyn ohjelmistosta löytää esimerkiksi osoitteesta avast-antivirus.fi. Varsinaisen asennusohjelman kannattaa kuitenkin aina ladata valmistajan virallisilta sivuilta. Vaihtoehtoisiin ohjelmiin, kuten Bitdefender-virustorjuntaan, kannattaa myös tutustua ennen valintaa.
Vertailu
| Ohjelma | Valmistaja / maa | Ilmaisversio | Huomioita |
|---|---|---|---|
| Microsoft Defender | Microsoft / Yhdysvallat | Kyllä (sisältyy Windowsiin) | Valmiina Windowsissa, menestyy testeissä hyvin, riittää peruskäyttöön. |
| F-Secure Total | F-Secure / Suomi | Kokeilujakso | Suomalainen; paketissa virustorjunta, VPN ja salasananhallinta. |
| Bitdefender | Bitdefender / Romania | Kyllä (rajattu) | Kärkisijoja riippumattomissa testeissä, kevyt järjestelmäkuormitus. |
| Avast Free Antivirus | Gen Digital / Tšekki | Kyllä | Laajasti käytetty; huomioi yhtiön aiempi tietosuojatapaus valinnassa. |
| Norton 360 | Gen Digital / Yhdysvallat | Kokeilujakso | Kattavat paketit VPN:llä ja pilvivarmuuskopiolla, maksullinen. |
| Malwarebytes | Malwarebytes / Yhdysvallat | Kyllä (rajattu) | Tehokas haittaohjelmien poistoon, toimii myös muun torjunnan rinnalla. |
Riittääkö Windowsin oma suojaus?
Windowsin oma Microsoft Defender riittää useimmille peruskäyttäjille, sillä se on nykyään kattava ja menestyy riippumattomissa testeissä hyvin. Se on asennettuna valmiiksi Windowsissa, päivittyy automaattisesti eikä maksa mitään. Maksullinen tietoturvapaketti voi silti olla perusteltu, jos haluat samaan pakettiin esimerkiksi VPN:n, salasananhallinnan, lapsilukon tai pankkiasioinnin lisäsuojauksen. Olennaisinta on, että jokin ajan tasalla oleva virustorjunta on päällä ja että käyttöjärjestelmä pysyy päivitettynä – vanhentunut järjestelmä on turvariski, joten huolehdi myös käyttöjärjestelmän päivityksistä.
VPN eli virtuaalinen erillisverkko
VPN (virtual private network, virtuaalinen erillisverkko) salaa internetliikenteesi ja piilottaa todellisen IP-osoitteesi ja sijaintisi. Kun VPN-sovellus on kytketty päälle, liikenteesi kulkee salatun yhteyden kautta palveluntarjoajan palvelimelle, ja ulospäin näkyy palvelimen IP-osoite – usein toisesta maasta. Tämä parantaa yksityisyyttä ja vaikeuttaa liikenteen seuraamista. Jos haluat ymmärtää tarkemmin, miten verkkopyynnöt reitittyvät, kannattaa lukea myös selitys siitä, mikä on DNS.
Mihin VPN:ää käytetään?
VPN:ää käytetään ennen kaikkea yksityisyyden suojaamiseen ja yhteyden salaamiseen etenkin julkisissa verkoissa. Lisäksi sitä käytetään alueellisesti rajatun sisällön katseluun: eri maiden tekijänoikeussopimukset rajaavat, missä suoratoistopalvelun sisältöä saa katsoa, eikä esimerkiksi EU:ssa ole yhtenäistä, koko aluetta kattavaa lainsäädäntöä kaiken sisällön vapaaseen katseluun. VPN:n avulla moni ulkosuomalainen tai paljon matkustava haluaa katsoa suomenkielistä sisältöä myös ulkomailla. Erilaisiin VPN-palveluihin ja niiden ominaisuuksiin voi tutustua suomeksi esimerkiksi osoitteessa ilmainenvpn.fi. Huomaa, että palvelun käyttöehdot ja sisällön alueelliset rajoitukset kannattaa tarkistaa itse, sillä kaikkien suoratoistopalveluiden ehdot eivät salli maarajoitusten kiertämistä.
Mitä VPN ei tee?
VPN ei tee sinusta täysin anonyymiä eikä korvaa virustorjuntaa. Se salaa yhteyden, mutta ei estä haittaohjelmia, tietojenkalastelua tai sitä, että luovutat tietojasi vapaaehtoisesti huijaussivustolle. VPN-palvelu näkee myös itse liikenteesi, joten palveluntarjoajan luotettavuudella ja tietosuojakäytännöillä on suuri merkitys – ilmaiset VPN-palvelut saattavat rahoittaa toimintansa keräämällä ja myymällä käyttäjädataa. Valitse siksi tarjoaja, jonka lokikäytännöt ja kotipaikka ovat läpinäkyviä.
Julkiset wifi-verkot ja selaimen tietoturva
Julkisissa wifi-verkoissa kannattaa olla varovainen, koska avoimessa verkossa liikenne voi olla muiden luettavissa. Vältä pankkiasiointia ja arkaluonteisten tietojen syöttämistä kahviloiden, hotellien ja lentokenttien avoimissa verkoissa, tai käytä niissä VPN-yhteyttä. Varmista myös, ettei laitteesi liity automaattisesti tuntemattomiin verkkoihin.
Selaimen puolella perusturva syntyy pienistä teoista: pidä selain päivitettynä, asenna lisäosia vain luotetuista lähteistä ja suhtaudu varauksella sivustoihin, joilla aukeaa runsaasti ponnahdusikkunoita – ne voivat ohjata haitallisille sivuille. Harkitse mainosten ja seurantaskriptien estoa sekä selaimen yksityisyysasetusten kiristämistä. Mobiililaitteilla pätevät samat periaatteet; lisää vinkkejä löytyy kirjoituksesta mobiililaitteiden viihteestä ja tietoturvasta.
Yleisimmät virheet netin turvallisessa käytössä
Suurin osa tietoturvaongelmista johtuu muutamasta toistuvasta virheestä, jotka on helppo välttää:
- Sama salasana monessa palvelussa. Yksi vuoto kaataa kaikki tilit – käytä hallintaohjelmaa ja yksilöllisiä salasanoja.
- Päivitysten lykkääminen. Vanhentuneet ohjelmat ja käyttöjärjestelmät ovat yleisin tapa, jolla haittaohjelma pääsee koneelle.
- Linkkien klikkaaminen viesteistä. Kirjaudu palveluun aina itse kirjoittamallasi osoitteella, et viestin linkistä.
- Kaksivaiheisen tunnistautumisen ohittaminen. Moni jättää sen pois mukavuussyistä, vaikka se on tehokkaimpia yksittäisiä suojakeinoja.
- Varmuuskopioiden puuttuminen. Ilman varmuuskopiota kiristysohjelma voi viedä tiedostot lopullisesti; ota säännölliset kopiot erilliselle levylle tai pilveen.
- Sokea luottamus ilmaisohjelmiin. Lataa ohjelmat vain virallisilta sivuilta ja tarkista valmistajan tietosuojakäytännöt.
Kenelle netin tietoturva kuuluu?
Netin tietoturva kuuluu jokaiselle verkkoa käyttävälle, ei vain yrityksille tai teknisille osaajille. Erityisen tärkeää se on etätyötä tekeville, verkossa paljon asioiville, lapsille ja ikäihmisille sekä kaikille, jotka hoitavat pankki- ja viranomaisasioita verkossa. Hyvä uutinen on, että valtaosa suojasta syntyy ilmaisista perusteista: vahvoista salasanoista, kaksivaiheisesta tunnistautumisesta, päivityksistä ja terveestä epäluulosta. Näiden päälle maksulliset työkalut tuovat mukavuutta ja lisäsuojaa, mutta perusta on jokaisen omissa käsissä.
Lähteet
- Kyberturvallisuuskeskus (Traficom) – Ohjeet ja oppaat (salasanat ja vahva tunnistautuminen)
- Kyberturvallisuuskeskus (Traficom) – Tietojenkalastelu ja identiteettivarkaudet (PDF)
- Federal Trade Commission – FTC Order Will Ban Avast from Selling Browsing Data (2024)
- AV-TEST – riippumattomat virustorjuntatestit
- Have I Been Pwned – tietovuotojen tarkistus
- F-Secure – Total-tietoturvapaketti
Usein kysytyt kysymykset (FAQ)
Tarvitsenko erillisen virustorjunnan, jos käytän Windowsia?
Et välttämättä. Windowsin oma Microsoft Defender on nykyään kattava ja riittää useimmille peruskäyttäjille, kunhan järjestelmä pysyy päivitettynä. Maksullinen paketti kannattaa lähinnä, jos haluat samaan ohjelmaan myös VPN:n, salasananhallinnan tai muita lisäominaisuuksia.
Onko ilmainen VPN turvallinen?
Ilmainen VPN voi olla turvallinen, mutta kaikki eivät ole. Osa ilmaispalveluista rahoittaa toimintansa keräämällä ja myymällä käyttäjädataa, mikä on ristiriidassa yksityisyyden kanssa. Tarkista aina palvelun lokikäytännöt, kotipaikka ja rahoitusmalli ennen käyttöä.
Miten tunnistan huijausviestin?
Huijausviesti luo kiireen tunteen, pyytää kirjautumaan linkin kautta tai kysyy pankkitunnuksia, kertakoodeja tai korttitietoja. Aito toimija ei kysy näitä sähköpostitse tai tekstiviestitse. Älä avaa linkkiä, vaan kirjaudu palveluun itse kirjoittamallasi osoitteella.
Kuinka usein salasanat pitää vaihtaa?
Nykysuositus ei ole vaihtaa salasanoja turhaan määräajoin, vaan käyttää jokaisessa palvelussa pitkää ja yksilöllistä salasanaa. Vaihda salasana heti, jos epäilet tietomurtoa, saat ilmoituksen vuodosta tai olet saattanut paljastaa sen huijaukselle.
Mitä teen, jos annoin tietoni huijaussivustolle?
Toimi heti: ota yhteys pankkiisi ja sulje tarvittaessa kortti, vaihda vuotaneet salasanat ja ota kaksivaiheinen tunnistautuminen käyttöön. Ilmoita tapauksesta Kyberturvallisuuskeskukselle ja tee rikosilmoitus poliisille, jos sinulta on viety rahaa tai tietoja.